Dijital Soygun Devri: Görünmez Tetikçiler ve Yapay Zeka Kimliğinizi Nasıl Çalıyor?

Gönderen: Admin - Şurada: Yaşamın İçinden
· 25 görüntü
Dijital Soygun Devri: Görünmez Tetikçiler ve Yapay Zeka Kimliğinizi Nasıl Çalıyor?
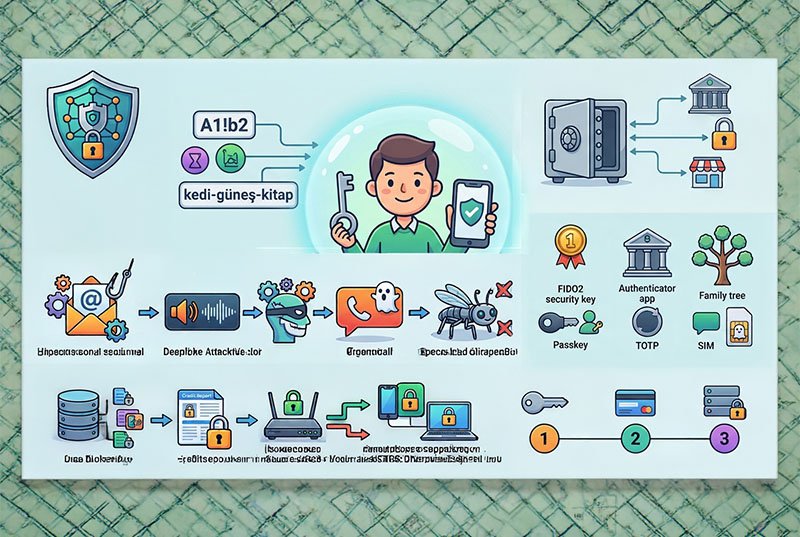
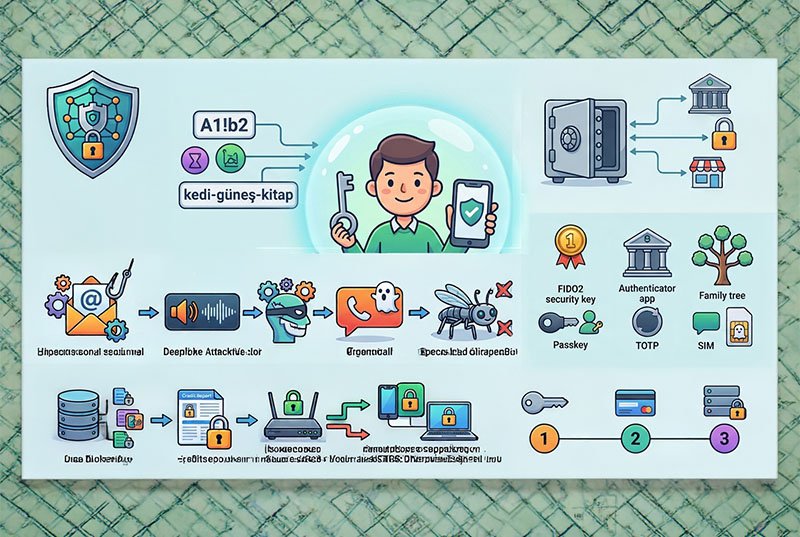
Kişisel verilerimizin artık sadece idari birer kayıttan ibaret olmadığı; bir para birimine, kimliğe ve erişim anahtarına dönüştüğü bir çağda yaşıyoruz. Kredi kartı işlemlerinden konum bildirimlerine, sosyal medya etkileşimlerinden akıllı ev konfigürasyonlarına kadar her çevrimiçi eylemimiz arkasında bir dijital ayak izi bırakıyor.
Bağlantıda kalmak rakipsiz bir kolaylık sunsa da güvenlik mimarisi sismik bir değişim geçirdi. Siber suçlar artık basit e-posta dolandırıcılıkları veya temel virüs enfeksiyonlarıyla sınırlı değil. Makine öğrenimi algoritmaları, otomatik veri kazıma botları ve üretken yapay zeka tarafından beslenen modern siber tehditler son derece kişiselleştirilmiş, adaptif ve ölçeklenebilir hale geldi.
Kişisel kimliğinizi ve dijital ayak izinizi korumak, pasif bir savunma anlayışının ötesine geçmeyi gerektirir. Kurumsal güvenlikte Derinlemesine Savunma (Defense in Depth) olarak adlandırılan katmanlı bir savunma modelinin uygulanması şarttır. Modern parola hijyeninde uzmanlaşarak, yapay zeka kaynaklı vektör saldırılarını etkisiz hale getirerek ve sıkı bir operasyonel gizlilik uygulayarak kişisel yaşamınızın etrafında dirençli bir dijital kale inşa edebilirsiniz.
Bölüm 1: Modern Parola Hijyeni ve Kimlik Bilgisi Yönetimi
Parolalar, siz ve hassas verileriniz arasındaki birincil arayüz olmaya devam ediyor. Ancak, bir kelimenin sonuna ünlem işareti veya sayı eklemek gibi geleneksel tavsiyeler, otomatik kaba kuvvet (brute-force) saldırıları çalıştıran modern donanımlar karşısında tamamen hükmünü yitirmiştir.
                    GELENEKSEL vs. MODERN KİMLİK BİLGİLERİ

   Geleneksel:    P@ssword123!   ──► GPU kümelemeleriyle saniyeler içinde kırılır
   Parola Parosu: blue-ostrich-laptop-marathon ──► Kaba kuvvetle kırılması onlarca yıl alır
1. Parola Karmaşıklığının Matematiği: Uzunluk ve Entropi
Entropi, bir kimlik bilgisinin rastgeleliğini ve tahmin edilemezliğini ölçer. Siber saldırganlar, özet tabloları (hash tables) ve sözlük saldırıları kullanarak saniyede milyarlarca parola adayını test edebilen yüksek güçlü Grafik İşleme Birimleri (GPU) kullanırlar.
Kısa ve Karmaşık Parolalar:
Tr0b3r!7gibi bir parola güvenli görünebilir, ancak sözlük tabanlı kaba kuvvet araçları büyük/küçük harf, sayı ve sembol içeren 8 karakterli parolaları dakikalar veya saatler içinde kırabilir.Uzun Parola Parolaları (Passphrases):
timber-galaxy-whistle-aprongibi rastgele seçilmiş dört veya beş kelimelik bir dizi, astronomik bir arama alanı oluşturur. İnsan hafızasının akılda tutması çok daha kolay olmasına rağmen muazzam derecede yüksek entropi sağlar.
2. Parola Yöneticisi Çerçevesi
İnsanlar yüzlerce benzersiz ve yüksek entropili kimlik bilgisini hafızalarında tutamazlar. Bunu yapmaya çalışmak doğrudan parola tekrar kullanımına yol açar ve bu da Kimlik Bilgisi Doldurma (Credential Stuffing) saldırılarına kapı aralar. Bu saldırı türünde korsanlar, bir web sitesindeki sızıntıdan elde ettikleri kullanıcı adı/parola çiftlerini alır ve otomatik botlar aracılığıyla yüksek değerli binlerce serviste (bankacılık, e-posta, perakende) oturum açmayı denerler.
Sıfır bilgi (zero-knowledge) mimarili, şifrelenmiş bir parola yöneticisi bu güvenlik açığını çözer:
Mimari: Parola yöneticileri, kimlik bilgilerini AES-256 veya ChaCha20 şifrelemesiyle korunan bir kasada saklar. Şifre çözme işlemi, cihazınızda yerel olarak ana parolanızdan üretilen bir anahtar kullanılarak gerçekleşir. Servis sağlayıcı asla ana parolanızı veya kasadaki şifrelenmemiş verileri göremez.
Kullanılması Gereken Temel Özellikler:
Otomatik Üretim: Her hesap için benzersiz 16–32 karakterlik rastgele diziler oluşturun.
Oltalama (Phishing) Koruması: Parola yöneticisi tarayıcı eklentileri, kimlik bilgilerini yalnızca tarayıcıdaki alan adı kayıtlı URL ile birebir eşleştiğinde otomatik doldurur ve sahte alan adlı oltalama sitelerini etkisiz kılar.
Kasa Sağlık Denetimleri: Zayıf, tekrar kullanılan, sızdırılmış veya inaktif kimlik bilgilerini tespit etmek için yerleşik güvenlik panellerini düzenli olarak kullanın.
3. Çok Faktörlü Doğrulama (MFA) Seviye Listesi
MFA, kritik bir ikinci doğrulama katmanı ekler. Ancak tüm MFA yöntemleri eşit koruma sağlamaz:
ÇOK FAKTÖRLÜ DOĞRULAMA (MFA) SEVİYE LİSTESİ
┌───────────┬───────────────────────────────┬─────────────────────────────┐
│ SEVİYE │ YÖNTEM │ RİSK SEVİYESİ │
├───────────┼───────────────────────────────┼─────────────────────────────┤
│ Altın │ FIDO2 / Passkeys / Donanım │ Oltalama Saldırılarına Bağışık│
│ Gümüş │ Authenticator Uygulamaları │ Düşük (Ele Geçirmeye Dirençli)│
│ Bronz │ Bildirim Onayları (Push) │ Orta (MFA Yorgunluğu Riski) │
│ Zayıf │ SMS / Telefon Araması │ Yüksek (SIM Takas Riski) │
└───────────┴───────────────────────────────┴─────────────────────────────┘
SMS Tabanlı Doğrulama (Güvensiz): Metin mesajları hücresel ağlardan şifresiz metin olarak geçer ve bir saldırganın GSM müşteri temsilcisini kandırarak numaranızı sahte bir SIM karta taşıdığı SIM Takası (SIM-Swapping) saldırılarına karşı oldukça savunmasızdır.
Zamana Dayalı Tek Kullanımlık Parolalar (TOTP): Uygulamalar, yerel bir gizli tohum anahtarı kullanarak her 30 saniyede bir 6 haneli kodlar üretir. Hücresel ağ üzerinden ele geçirilemedikleri için SMS'ten çok daha güvenlidirler.
FIDO2 / Donanım Güvenlik Anahtarları ve Geçiş Anahtarları (En İyi): Fiziksel anahtarlar (YubiKey gibi) ve kriptografik Geçiş Anahtarları (Passkeys), doğrudan ilgili web alan adına bağlı açık anahtarlı kriptografi kullanır. Sahte bir oltalama sitesine bilgilerinizi girseniz bile, donanım anahtarı web kaynağı eşleşmediği için doğrulamayı reddeder.
Bölüm 2: Yapay Zeka Kaynaklı Çevrimiçi Güvenlik Tehditleri
Yapay zeka, siber suçların hızını ve inandırıcılığını önemli ölçüde artırırken giriş engelini kalıcı olarak düşürdü. Bu yeni tehdit vektörlerini anlamak, savunma yapabilmek için elzemdir.
1. Hiper-Kişiselleştirilmiş Hedefe Yönelik Oltalama (Spear Phishing)
Geleneksel oltalama e-postalarını bozuk dilbilgisi, genel hitaplar ("Sayın Müşterimiz") ve garip sözdizimi sayesinde tespit etmek kolaydı. Büyük Dil Modelleri (LLM'ler) dilbilgisi kontrollerini yetersiz kıldı.
Otomatik Keşif: Tehdit aktörleri, profesyonel ağlardan, sosyal medya hesaplarından, belediye kayıtlarından ve kişisel blog yazılarından kamuya açık detayları toplamak için otomatik web kazıyıcıları kullanır.
Bağlamsal Sentez: Yapay zeka sistemleri bu yapılandırılmamış verileri işleyerek kurbanın üslubuna, bağlamına ve mevcut yaşam olaylarına (örneğin yakın zamanda yapılan bir ev alımı, iş değişikliği veya özel bir servis sağlayıcı) birebir uyan mesajlar oluşturur.
Korunma Stratejisi: Doğrulama yönteminizi değiştirin. Beklenmedik bir mesaja güvenmek için asla üsluba veya iç referanslara dayanmayın. İsteği, doğrulanmış ve resmi bir iletişim kanalı üzerinden yeni bir konuşma başlatarak kanal dışı (out-of-band) doğrulayın.
2. Üretken Ses ve Video Derin Sahtecilikleri (Deepfake)
Ses sentezleme teknolojisindeki gelişmeler, yapay zeka modellerinin sosyal medya videolarından, telesekreter mesajlarından veya topluluk önünde yapılan konuşmalardan alınan 3 ila 5 saniyelik kısa bir ses örneğiyle bir insanın sesini kopyalamasına olanak tanır.
┌─────────────────────────────────────────────────────────────────────────┐
│                        DEEPFAKE SALDIRI VEKTÖRÜ                         │
├─────────────────────────────────────────────────────────────────────────┤
│                                                                         │
│  1. Sesi Topla     ──►  2. Ses Modelini Eğit ──►  3. Yakınına Acil      │
│  (Sosyal/Telesekreter)   (Üretken Yapay Zeka)     Durum Araması Yap   │
│                                                                         │
└─────────────────────────────────────────────────────────────────────────┘
Zafiyet: Saldırganlar aile üyelerini, finans danışmanlarını veya şirket yöneticilerini taklit ederek acil para transferi, hediye kartı alımı veya şifre erişimi talep eden sahte acil durum aramaları gerçekleştirir.
Karşı Önlem – Aile Güvenlik Kelimesi: Aile bireyleriyle yazılı olmayan, ortak bir özel güvenlik kelimesi veya ifadesi belirleyin. Çevrenizden biri acil para, yardım veya hesap erişimi talep eden bir arama alırsa, herhangi bir işlem yapmadan önce arayan kişinin bu güvenlik kelimesini söylemesini şart koşun.
Bölüm 3: Kişisel Kimlik Savunması ve Dijital Ayak İzi Sertleştirme
Kimliğinizi korumak, kişisel verilerinizin üçüncü taraf veri toplayıcılarına, veri simsarlarına ve kötü niyetli aktörlere ne kadar açık olduğunu kontrol etmeyi gerektirir.
1. Veri Simsarlarını ve Kişi Arama Motorlarını Etkisiz Hale Getirmek
Veri simsarları mahkeme kayıtlarından, seçmen kütüklerinden, araç ruhsatlarından, satın alma geçmişlerinden ve tarayıcı çerezlerinden sessizce kişisel veri toplar. Bu verileri tam adınızı, yaşınızı, adres geçmişinizi, telefon numaralarınızı, akrabalarınızı ve tahmini net varlığınızı içeren aranabilir profiller halinde paketleyip satarlar.
Manuel Çıkarma (Opt-Out): Çeşitli gizlilik düzenlemeleri uyarınca kişisel verilerinizin veri simsarı veri tabanlarından silinmesini talep etme yasal hakkınız vardır. Çoğu büyük simsar doğrudan veri çıkarma portalları sunar.
Otomatik Silme Servisleri: Gizlilik platformları, adınıza yüzlerce veri toplayıcıya yasal olarak bağlayıcı silme talepleri göndererek kişisel bilgilerinizin kamuya açık arama motorlarından uzak tutulmasına yardımcı olur.
2. Kredi Sertleştirme: Kredi Dondurmanın Gücü
Kimlik hırsızlığı genellikle yetkisiz kişilerin Kimlik Numaranızı ve kişisel bilgilerinizi kullanarak kredi kartı açması, kişisel kredi çekmesi veya kredi satırı oluşturmasıyla sonuçlanır.
                           KREDİ KİLİDİ vs. KREDİ DONDURMA

┌───────────────────────────┬───────────────────────────┐
│ KREDİ KİLİDİ (Ücretli)    │ KREDİ DONDURMA (Ücretsiz) │
├───────────────────────────┼───────────────────────────┤
│ • Abonelikle sunulur      │ • Yasalarla garanti edilir│
│ • Uygulamayla kontrol edilir│ • Devlet tarafından düzenlenir│
│ • Koşullar değişebilir    │ • Baypas edilemez         │
└───────────────────────────┴───────────────────────────┘
Kredi Dondurma Nasıl Çalışır: Kredi dondurma işlemi kredi raporunuza erişimi kısıtlayarak borç verenlerin veya kredi kartı sağlayıcılarının yeni kredi başvurularını onaylamasını imkansız hale getirir.
Uygulama: Kredi raporlarınızı yetkili kredi kayıt bürolarında bağımsız olarak dondurmanız gerekir. Kredinizi dondurmak veya geçici olarak açmak (thaw) yasal olarak ücretsizdir ve kredi puanınızı olumsuz etkilemez.
3. Ağ ve Cihaz Katmanı Sertleştirme
Fiziksel cihazlarınızı ve yerel ağınızı korumak, teknik savunmanızın temelini oluşturur:
Yönlendirici (Router) ve Ev Wi-Fi Güvenliği:
Ev yönlendiricinizin fabrika çıkışlı yönetici giriş bilgilerini hemen değiştirin.
Ağınızın WPA3 veya WPA2-Enterprise/Personal şifrelemesi kullandığından emin olun.
Yetkisiz port yönlendirmelerini önlemek için Uzaktan Yönetim ve Evrensel Tak ve Çalıştır (UPnP) özelliklerini devre dışı bırakın.
Akıllı TV'leri, termostatları ve akıllı ampulleri ana bilgisayar ve akıllı telefonlarınızdan izole etmek için yalnızca Nesnelerin İnterneti (IoT) cihazlarına özel bir Konuk Ağı (Guest Network) oluşturun.
İşletim Sistemi Hijyeni:
Sıfırıncı Gün (Zero-Day) zafiyetlerini kapatmak için tüm işletim sistemlerinde, tarayıcılarda ve mobil cihazlarda otomatik güvenlik güncellemelerini etkinleştirin.
Mobil uygulama izinlerini üç ayda bir denetleyin: Çalışmak için kesin olarak ihtiyaç duymayan uygulamaların konum, kamera, mikrofon ve kişiler erişim izinlerini kaldırın.
İnternet Servis Sağlayıcılarının (ISS) ve yerel ağ izleyicilerinin web gezinti sorgularınızı kaydetmesini önlemek için HTTPS üzerinden DNS (DoH) veya TLS üzerinden DNS (DoT) kullanın.
Bölüm 4: Adım Adım Güvenlik Uygulama Yol Haritası
Aşağıda, önümüzdeki 30 gün boyunca dijital güvenlik duruşunuzu sistematik olarak yükseltmek için tasarlanmış eyleme dönüştürülebilir bir zaman çizelgesi yer almaktadır:
┌────────────────────────────────────────────────────────────────────────┐
│                        30 GÜNLÜK GÜVENLİK YOL HARİTASI                 │
└────────────────────────────────────────────────────────────────────────┘

 [1. Aşama: 1–7. Günler] ──► Temel Savunma
  • Bir Parola Yöneticisi kurun.
  • Birincil e-posta, bankacılık ve ana iletişim hesaplarını denetleyin.
  • SMS doğrulamasını TOTP Authenticator uygulamaları veya Geçiş Anahtarları ile değiştirin.

 [2. Aşama: 8–15. Günler]──► Kimlik ve Finansal Koruma
  • Kredi raporlarınızı tüm yetkili kredi büroları üzerinden dondurun.
  • Mobil cihaz izinlerini denetleyin (konum, kamera, kişiler).
  • Acil durum iletişimleri için aile arasında bir güvenlik kelimesi belirleyin.

 [3. Aşama: 16–30. Günler]──► Ağ Sertleştirme ve Veri Temizliği
  • Ev yönlendiricisi bilgilerini güncelleyin, UPnP'yi kapatın ve IoT cihazlarını izole edin.
  • Veri simsarı silme taleplerini başlatın.
  • Kalan mükerrer parolaları temizlemek için kasa sağlık denetimi yapın.
Sonuç
Dijital yaşamınızı güvence altına almak, mutlak erişilemezliğe ulaşmakla ilgili değil; hem fırsatçı hem de hedefli saldırıları caydıracak yeterli operasyonel sürtünmeyi oluşturmakla ilgilidir. Zayıf parolaları yüksek entropili parola cümleleriyle değiştirerek, donanım destekli çok faktörlü doğrulamaya geçerek, yapay zeka kaynaklı taklit tehditlerine karşı sıkı protokoller koyarak ve krediniz ile kişisel verilerinizi kilitleyerek kendinizi kolay bir hedeften korunaklı bir dijital varlığa dönüştürürsünüz.
Her seferinde bir aşamaya odaklanarak güvenlik ayak izinizin kontrolünü bugün elinize alın; disiplinli ve tutarlı alışkanlıklar, birbirine bağlı bir dünyada en büyük korumanızdır.
Önerilen Yorumlar
Katılın Görüşlerinizi Paylaşın
Şu anda misafir olarak gönderiyorsunuz. Hesabınız varsa, hesabınızla gönderi paylaşmak için ŞİMDİ OTURUM AÇIN.
Eğer üye değilseniz hemen KAYIT OLUN.
Not: İletiniz gönderilmeden önce bir Moderatör kontrolünden geçirilecektir.